在数字经济蓬勃发展的今天,网络与信息安全已成为支撑社会运转的关键基石。作为贵州省重点新闻门户和重要舆论阵地,多彩贵州网不仅承担着传播主流声音的使命,更直面日益复杂的网络安全挑战。该网站依托自主技术团队,在网络与信息安全软件开发领域展开了一系列探索与实践,为自身及区域媒体行业的稳健发展提供了坚实保障。
媒体网站天然处于网络安全攻防的前沿。一方面,海量新闻信息与用户交互数据需要保护隐私与完整性;另一方面,门户网站极易成为分布式拒绝服务攻击、网页篡改、数据窃取等恶意行为的目标。多彩贵州网深刻认识到,单纯依靠外围硬件防护远不足以应对动态演进的攻击手段,必须从软件开发层面构建内生的安全能力。为此,该网站组建了专门的网络与信息安全软件开发小组,将安全基因植入内容管理系统、用户中心及移动端应用的每一行代码中。
在具体实践中,多彩贵州网的安全软件开发坚持以下核心原则:
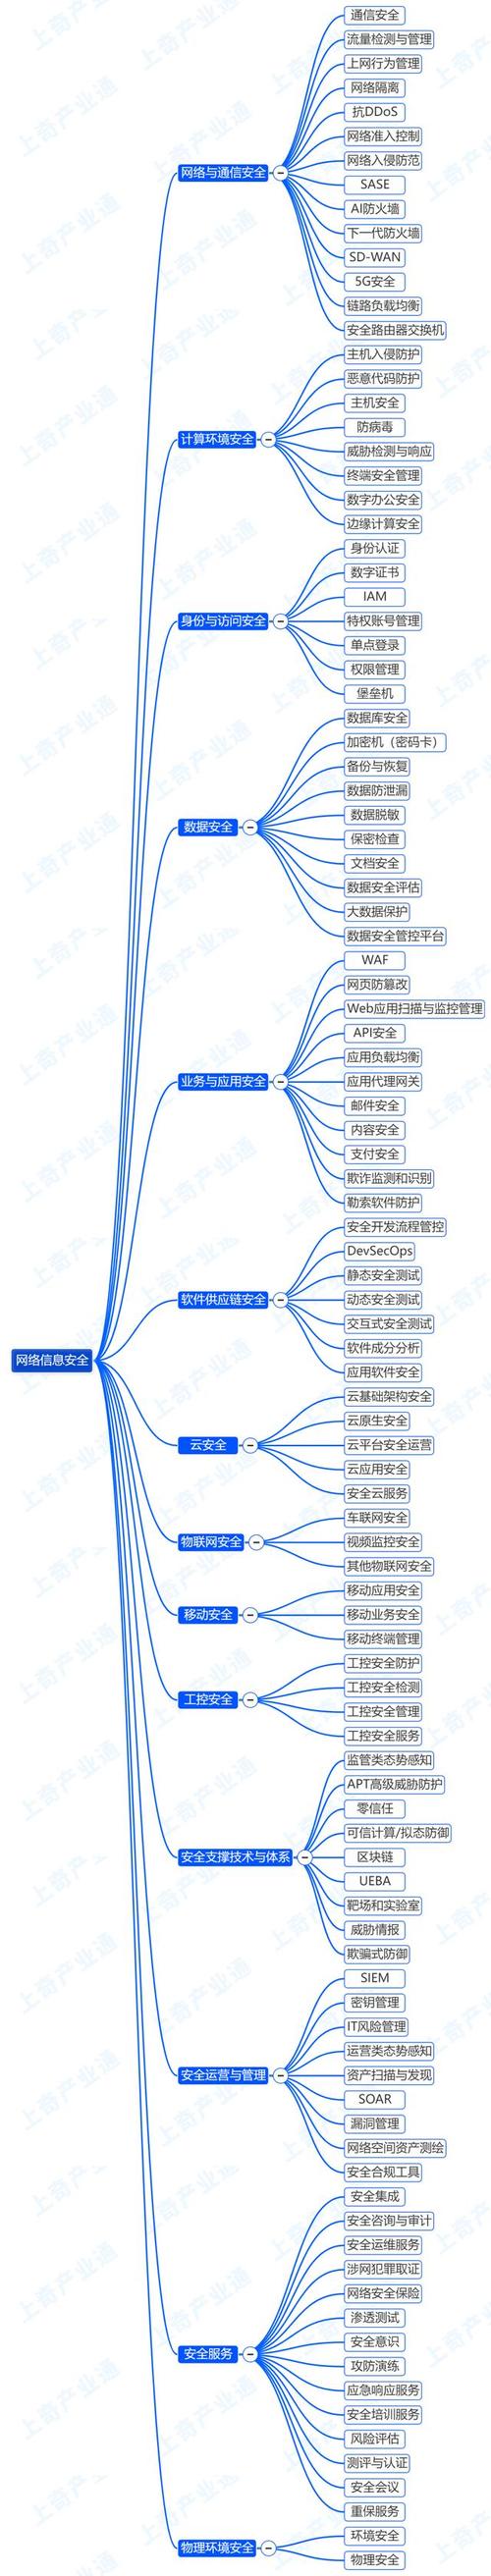
第一,安全默认设计。在需求分析与架构阶段即引入威胁建模,对登录认证、文章发布、评论互动等关键环节进行安全风险评估。例如,自主开发的内容发布系统默认启用了严格的身份鉴别与权限分级机制,从源头杜绝越权操作。
第二,纵深防御开发。针对注入攻击、跨站脚本、跨站请求伪造等常见Web漏洞,开发团队在代码层面推行参数化查询、输入净化、输出编码与反CSRF令牌等标准防护。通过自研的轻量级应用防火墙模块,对异常流量进行实时过滤与告警。
第三,数据安全与隐私保护。该网站开发了敏感数据加密存储与传输组件,用户密码采用加盐哈希策略,关键业务数据在持久化前完成国密算法加密。在数据展示与导出环节,实施动态脱敏,符合个人信息保护相关法规要求。
第四,持续监测与响应。除传统安全设备外,多彩贵州网研制了一套日志分析与入侵检测辅助工具,利用规则引擎和基础机器学习模型识别可疑行为,如异常时间登录、批量数据拉取等。该工具可联动工单系统,使安全运维人员快速定位并处置威胁。
技术落地的背后是流程与制度的支撑。多彩贵州网将安全软件开发纳入其SDL(安全开发生命周期)管理,要求每个版本迭代都经过代码审计、漏洞扫描和渗透测试。值得关注的是,团队还尝试将软件成分分析引入第三方组件管理,梳理开源依赖并跟踪CVE漏洞,及时升级或替换风险组件。
五彩贵州网的实践表明,地市级媒体同样有能力在网络安全软件研发上有所作为。通过自主开发、持续迭代和全员安全意识培训,他们不仅显著降低了安全事件发生率,更将安全能力转化为业务连续性的竞争优势。随着云原生、零信任等新理念的普及,多彩贵州网计划进一步探索微服务安全网关、API安全防护等方向,并与省内高校、安全企业共建联合实验室,输出适用于中小型媒体机构的安全开发规范与工具集。
网络安全是一场没有终点的马拉松。多彩贵州网以软件开发为支点,筑牢数字防线,既护航了自身的融合发展,也为贵州乃至全国的区域性网络平台提供了可借鉴的样本。唯有将安全内化为代码与流程的自觉,才能在清朗网络空间中行稳致远。